データとAIの回復力
データの信頼性を維持し、
アイデンティティを保護し、
AIを安全に保つ回復力。
Fortune 500企業の82%を含む、55万社以上の企業がVeeamを導入しています。





動作のしくみ
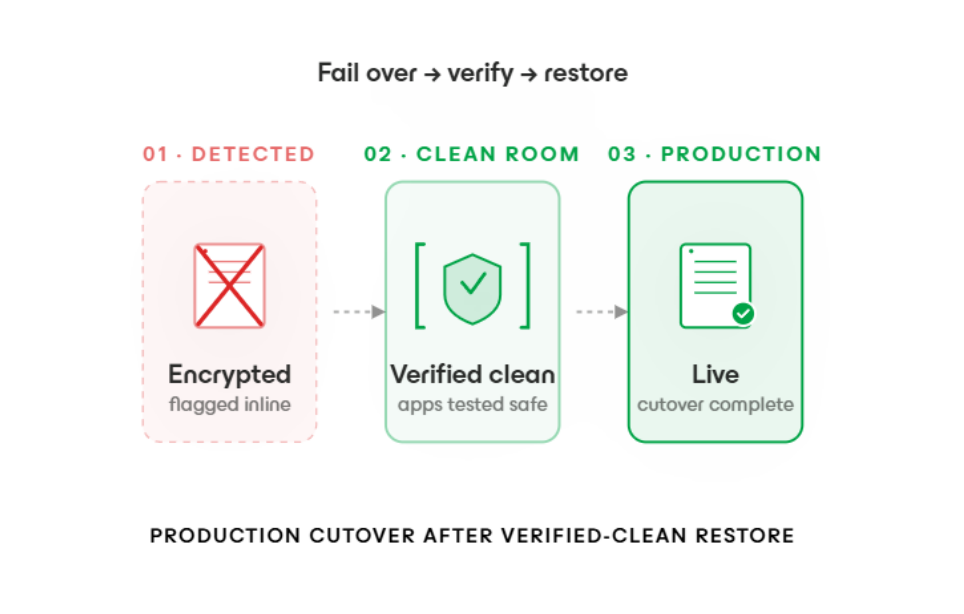
プラットフォームをまたいでクリーンに復元し、 リスクに逆戻りさせない。


ポートフォリオ
SaaSから主権性まで。
エンタープライズ運用向けに設計。
-
回復力を
サービスとして提供。Veeam Data Cloud

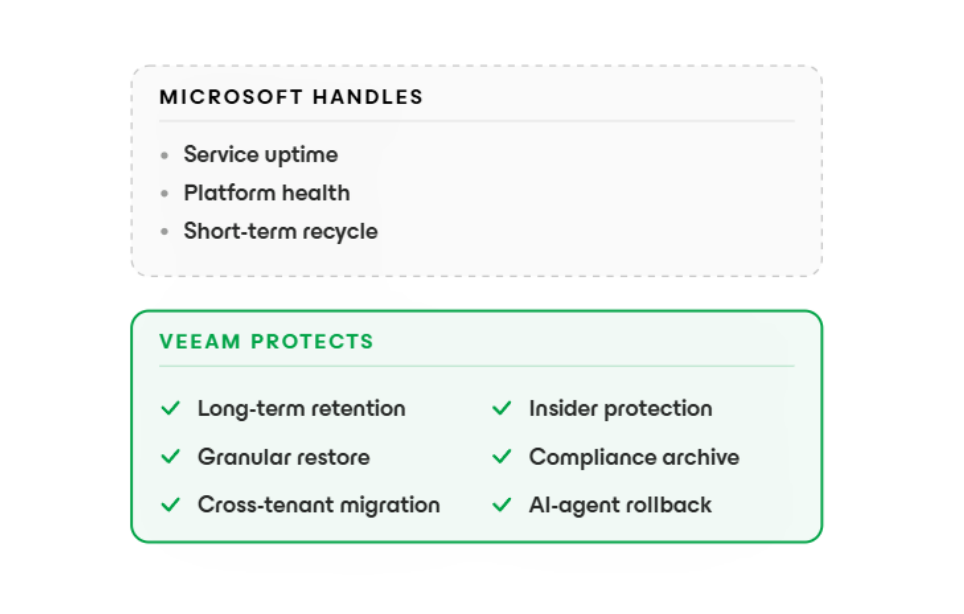
Microsoft 365、Entra ID、Salesforce、Azure向けのフルマネージド型バックアップ。インフラストラクチャも、パッチの適用も、面倒な作業も必要ありません。自動で保護が稼働します。
-
自身で稼働できる
回復力ソフトウェア。Veeam Data Platform

ハイブリッド環境、主権型環境、ダークサイト環境、マルチテナント環境など、完全な運用制御を必要とするチーム向け。WindowsまたはLinuxでデプロイ可能で、数千のジョブにスケール可能です。
-
Kubernetes向けの
クラウドネイティブの回復力。Veeam Kasten

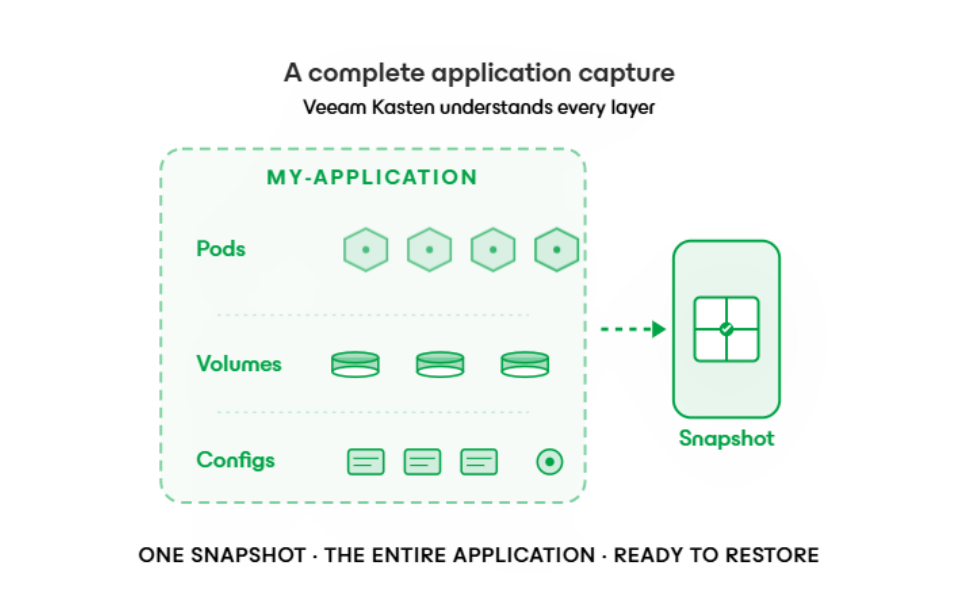
No.1 Kubernetesデータ保護プラットフォーム。クラウドネイティブアプリケーション向けに設計:名前空間、永続ボリューム、オペレーター、ステートフルサービスなど。
-
イミュータブルな
クラウドサイバーストレージ。Veeam Data Cloud Vault

バックアップ専用のフルマネージド型イミュータブルクラウドストレージ。デフォルトでゼロトラスト。論理的かつ物理的に隔離、暗号化、コンプライアンス対応。
-
専門家主導の
サイバー回復力プログラム。Veeam Cyber Secure

アーキテクチャ評価、Coveware主導のインシデント対応、攻撃前、攻撃中、攻撃後の復元の保証。
-
精度の高い回復力。
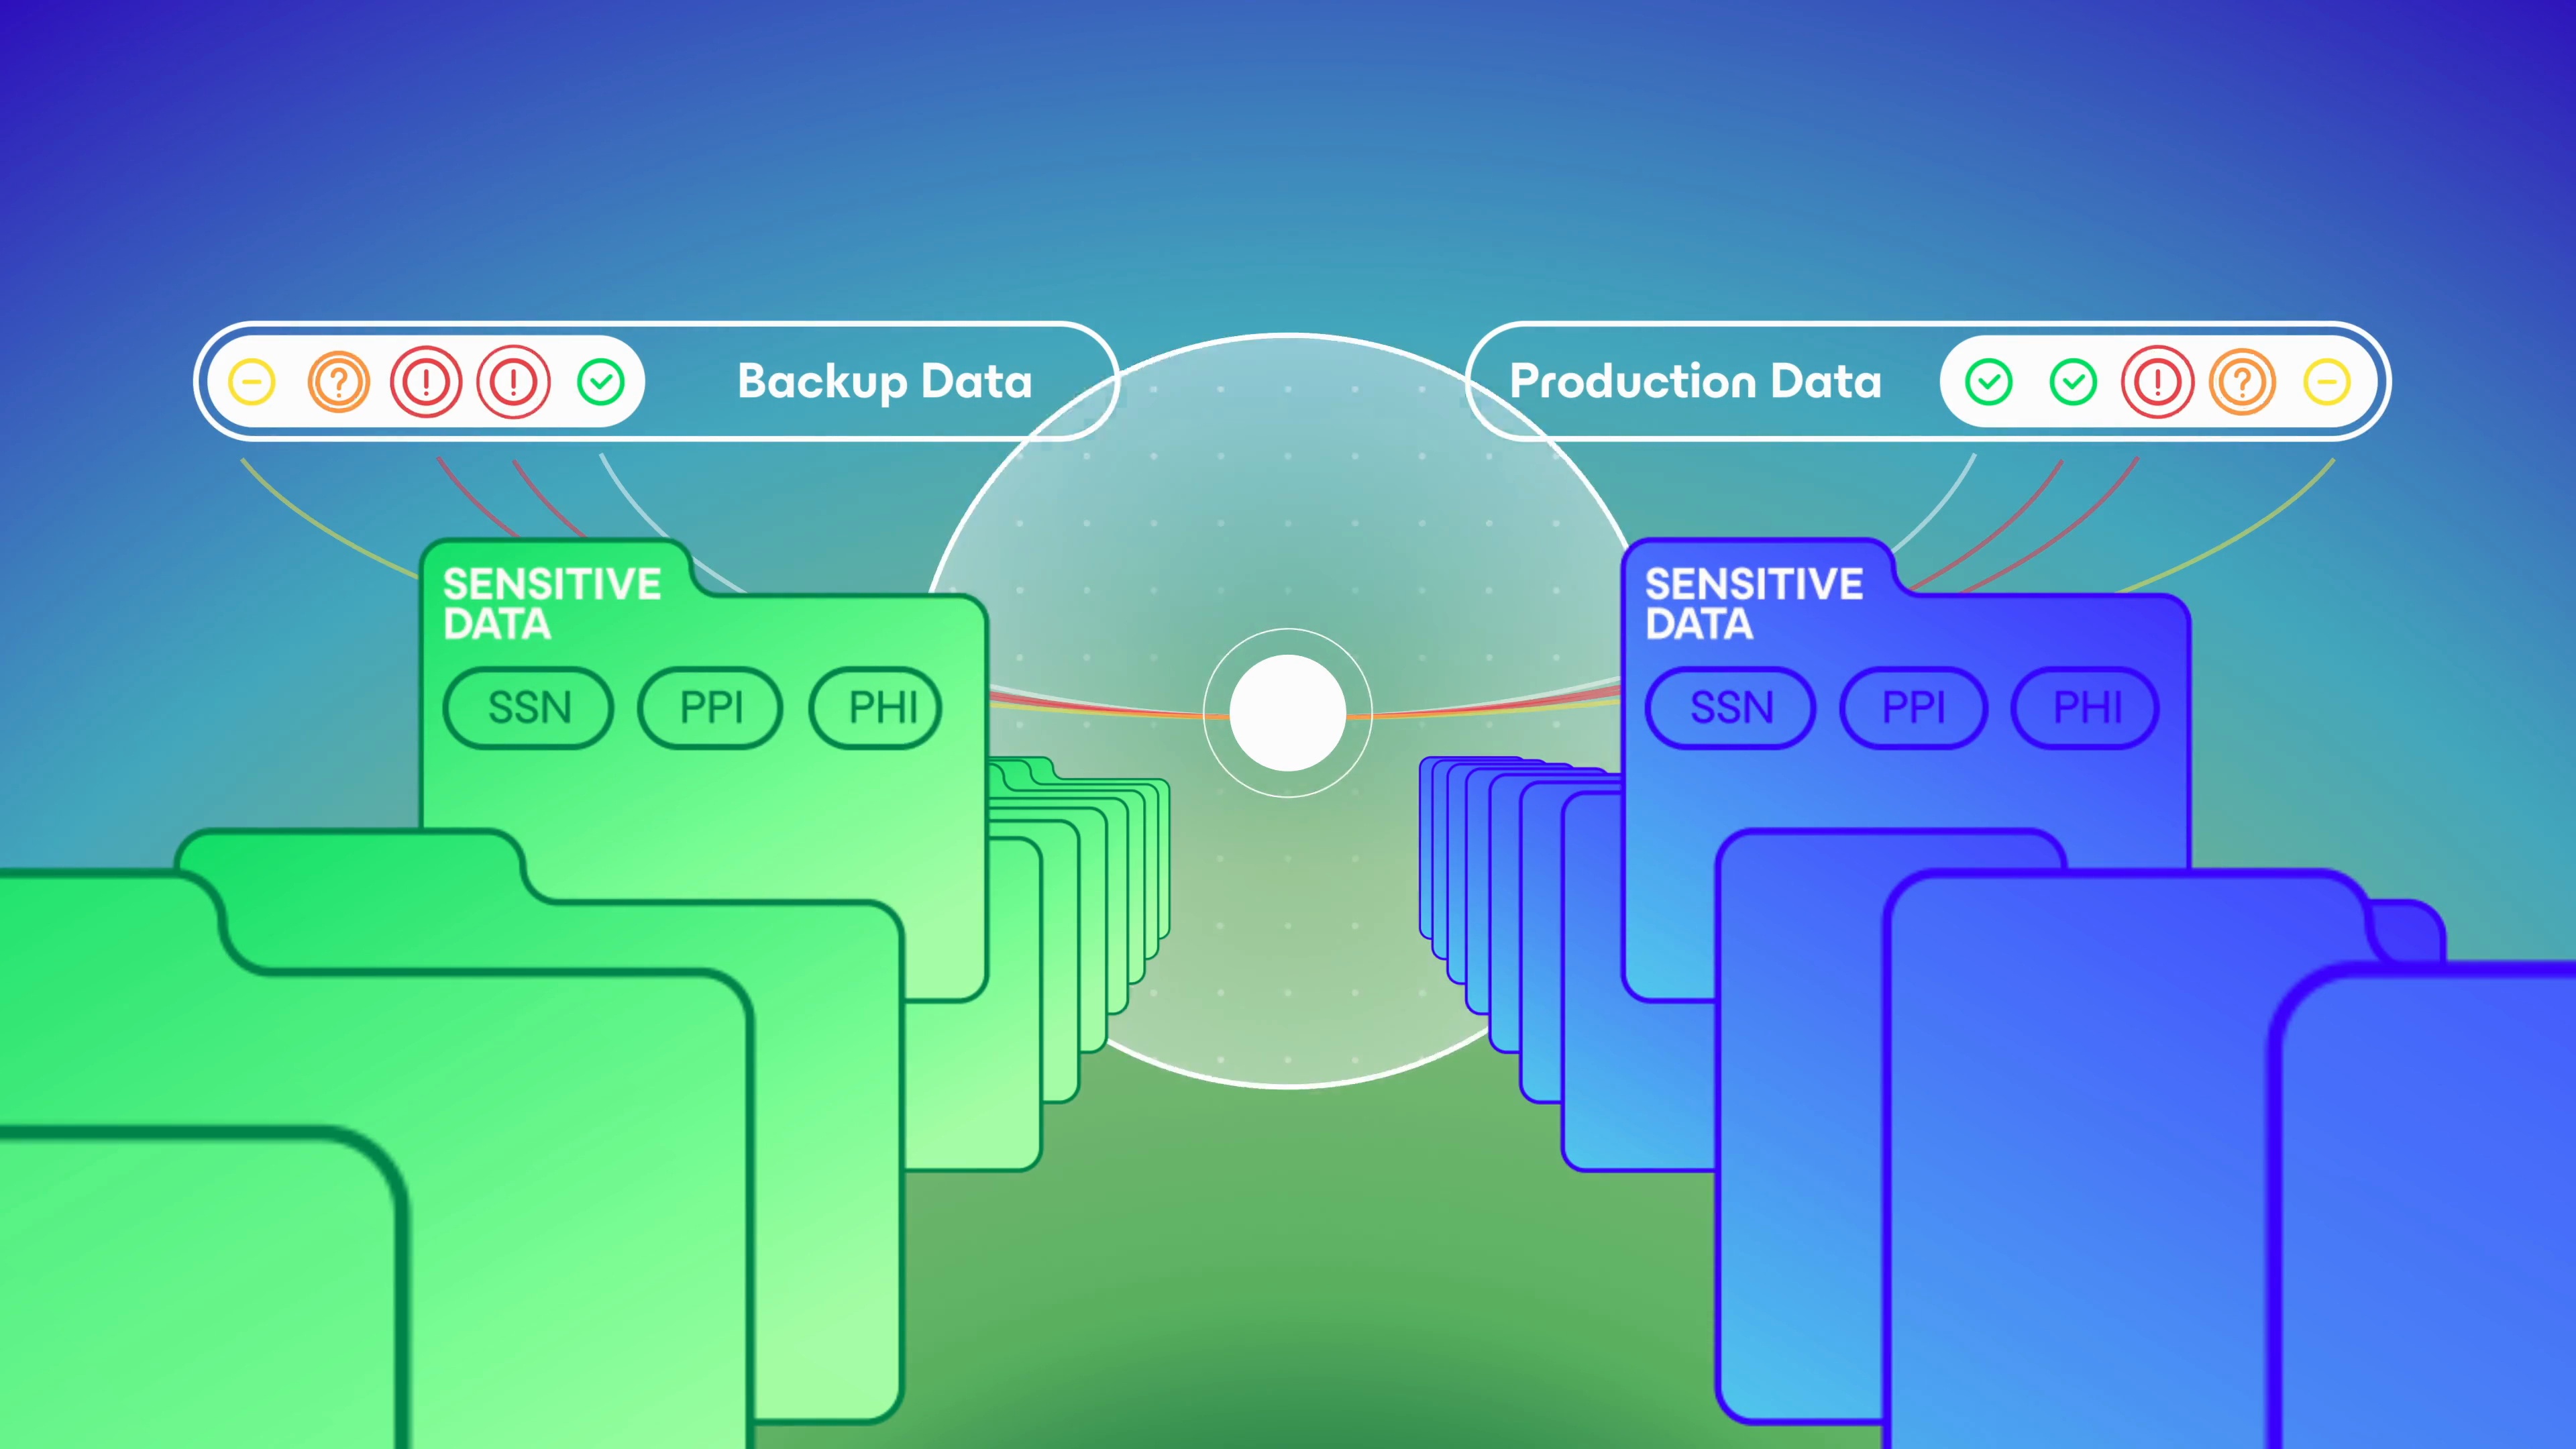
よりスマートな運用。推量なし。インテリジェントな回復力の運用

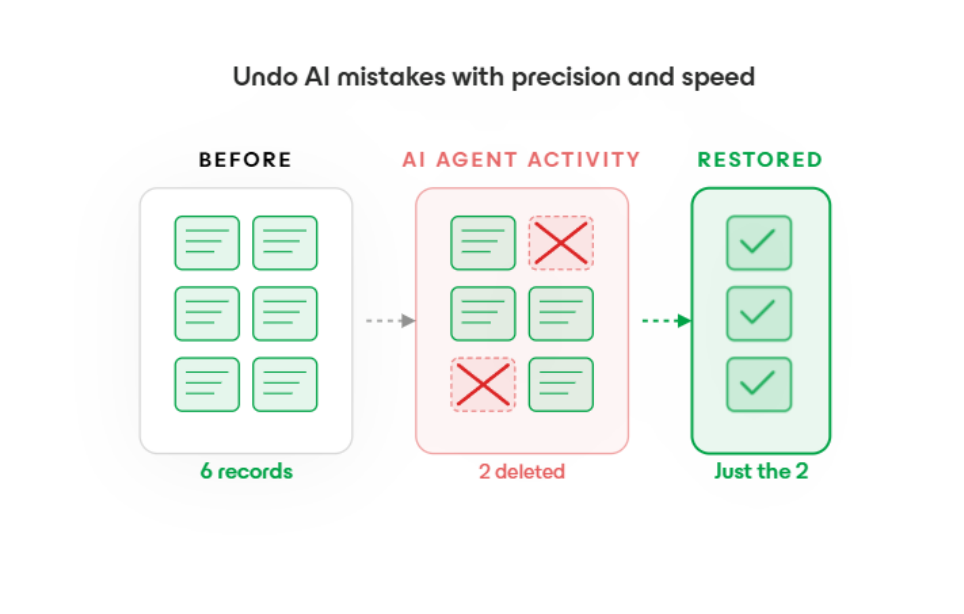
DataAI Command Graphにより、本番とバックアップ全体にわたるすべてのファイルを検出、分類、文脈付けし、その後、必要な処理を実施します。機密度よってSLAをレベル分けし、ROTを特定したりAIによる変更を元に戻したりできます。



今後の予定
まもなく登場
-
セキュリティと信頼
ポスト量子暗号
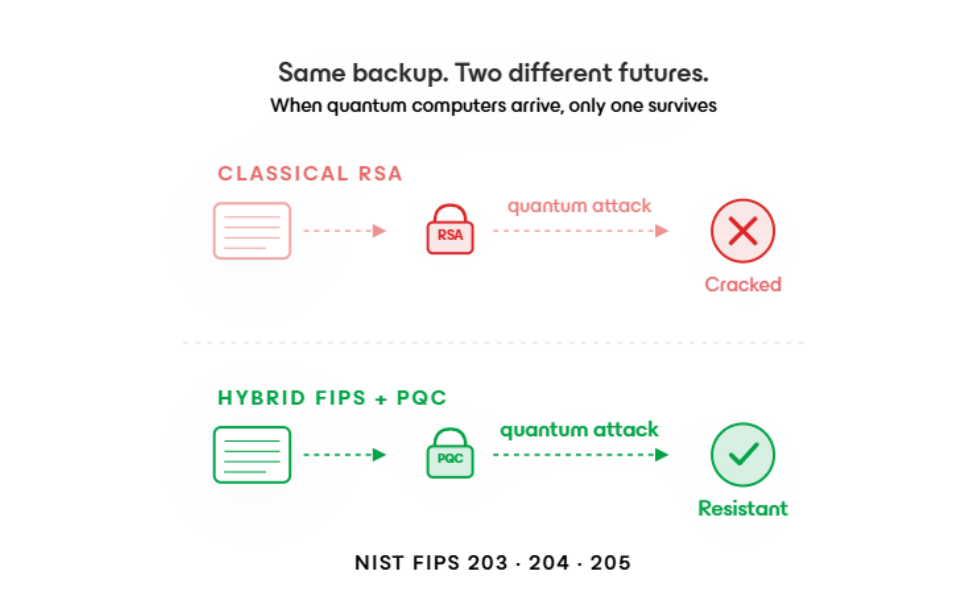
ハイブリッド FIPS + PQC モデル。鍵交換のためのNIST準拠アルゴリズム、データのためのFIPS認定AES。「ハーベスト攻撃(Harvest Now, Decrypt Later)」から防御します。
-
アイデンティティの回復力
ADフォレスト復元ウィザード
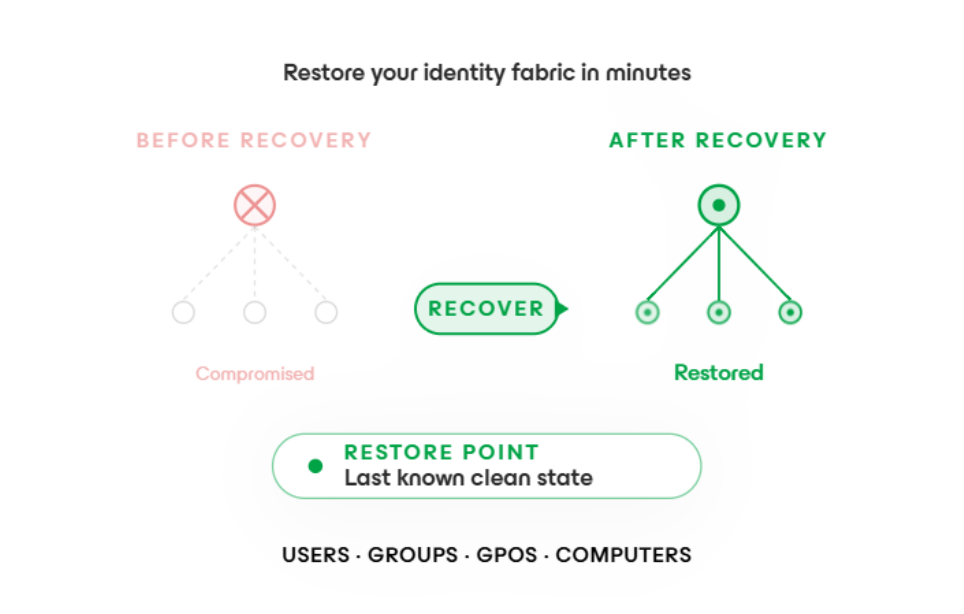
Active Directoryの40ステップにわたる手動復元のプロセスを、自動化されたウィザードに置き換えました。アイデンティティが侵害された場合、フォレスト全体を数分でリストアできます。
-
ワークロードの保護
Linux向けユニバーサルCDP
ほぼゼロのRPOの継続的データ保護が、Linux VMや物理マシンにも拡張されます。Windows CDPと同じポリシーベースのワークフローです。
-
ハイパーバイザーの拡張
OpenShift Virtualization、Sangfor、XCP-ng
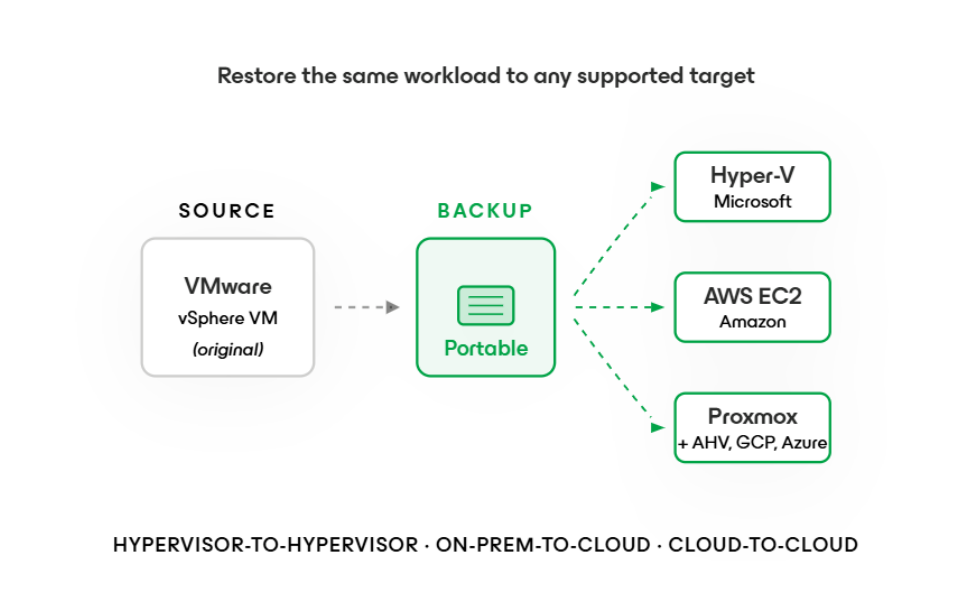
Broadcom後の代替製品に対する完全なネイティブプラグインサポート。CBT、どこからどこへでもリストア、マルウェア検出、VMwareおよびHyper-Vへのインスタントリカバリ。
-
ストレージの経済性
NASダイレクトアーカイブ
プライマリーNASリポジトリを、階層としてだけでなく、AWS GlacierやAzure Archiveに直接配置できます。同じワークフローで、長期間保持が必要な大規模ファイル共有のコストを大幅に削減できます。
-
脅威検出
マルウェア検出の拡張
Threat HunterとYARAの対応範囲が、NAS、非構造化データ、Azure/AWSファイル分析、Unixエージェント、Sangfor、XCP-ng、Proxmoxワークロードまで拡大しました。