DONNÉESIA RÉSILIENCE
La résilience pour garantir la fiabilité des données, la protection des identités et la sécurité de l’IA.
+ de 550 000 entreprises utilisent Veeam, dont 82 % des entreprises du Fortune 500.





Fonctionnement
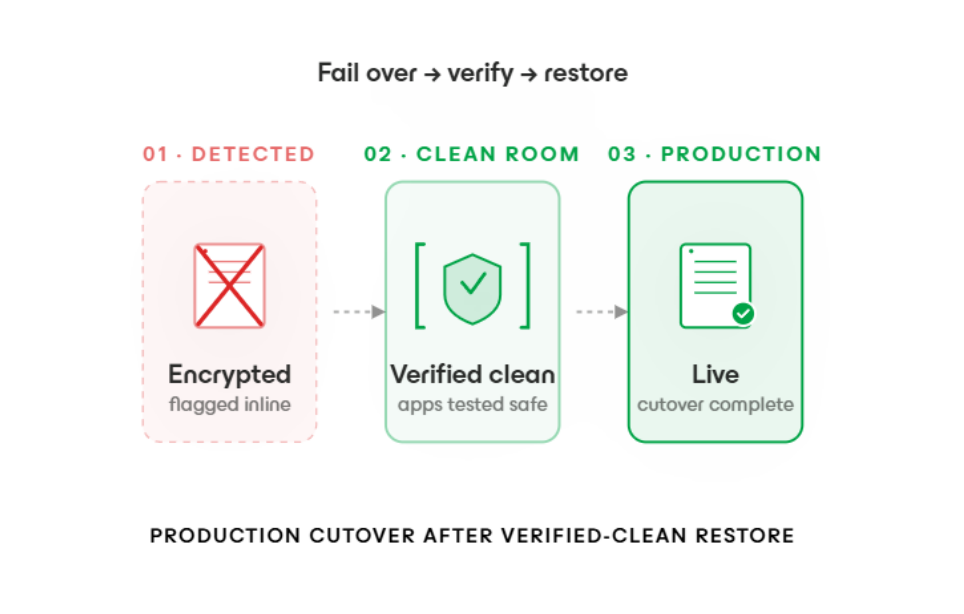
Restaurez en toute sécurité sur toutes les plateformes, sans risque.


Portefeuille
Du SaaS au cloud souverain.
Conçu pour s'adapter au fonctionnement des entreprises.
-
La résilience fournie en tant que
service.Veeam Data Cloud

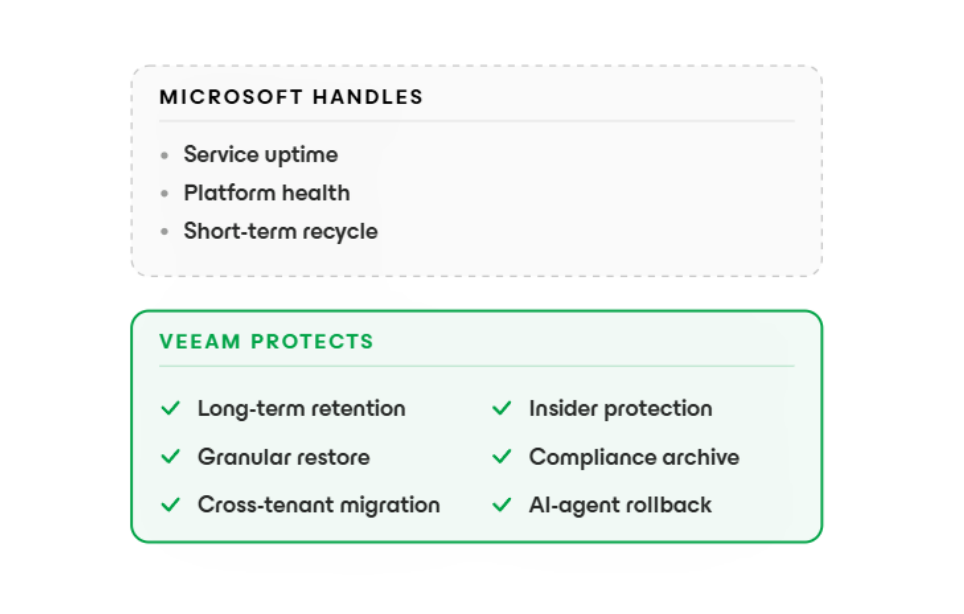
Sauvegarde entièrement gérée pour Microsoft 365, Entra ID, Salesforce et Azure. Pas d’infrastructure, pas de correctifs, pas de tracas. Une protection qui fonctionne toute seule.
-
Un logiciel de résilience que vous exécutez vous-même.
Veeam Data Platform

Pour les équipes qui ont besoin d’un contrôle opérationnel total : environnements hybrides, souverains, darksite et mutualisés. Déployer sur Windows ou Linux. Mettez à l'échelle jusqu'à des milliers de tâches.
-
Résilience cloud-native pour
Kubernetes.Veeam Kasten

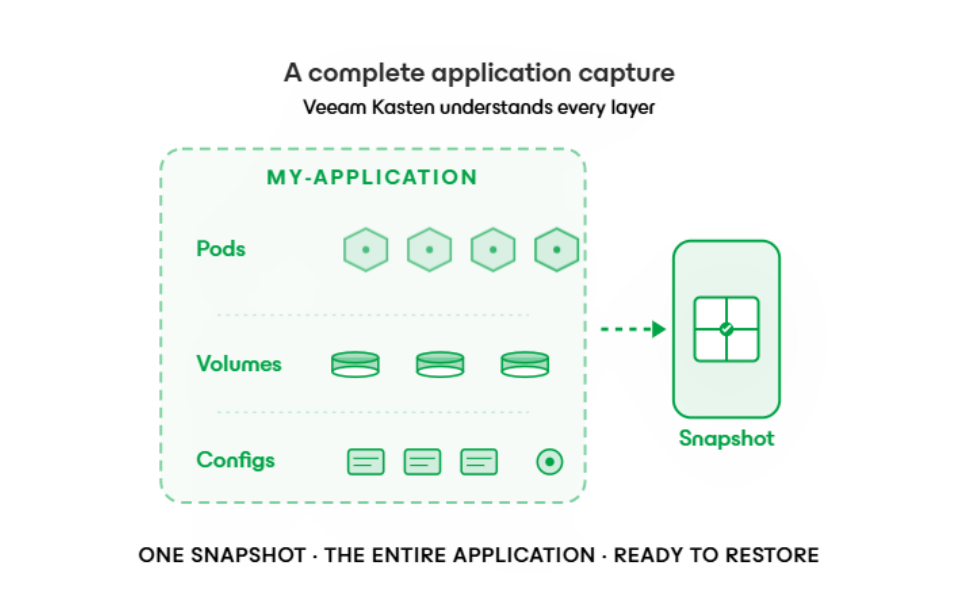
La plateforme de protection des données Kubernetes n°1. Conçue spécifiquement pour les applications cloud natives : espaces de noms, volumes persistants, opérateurs et services avec état.
-
Stockage cloud
immuable.
Veeam Data Cloud Vault

Stockage cloud immuable et entièrement géré, dédié à la sauvegarde. Zero Trust par défaut. Entièrement isolé logiquement, chiffré et prêt pour la conformité.
-
Programme de cyber-résilience
animé par des experts.
Veeam Cyber Secure

Évaluation de l’architecture, réponse aux incidents dirigée par Coveware et garantie de restauration avant, pendant et après une attaque.
-
Résilience de précision.
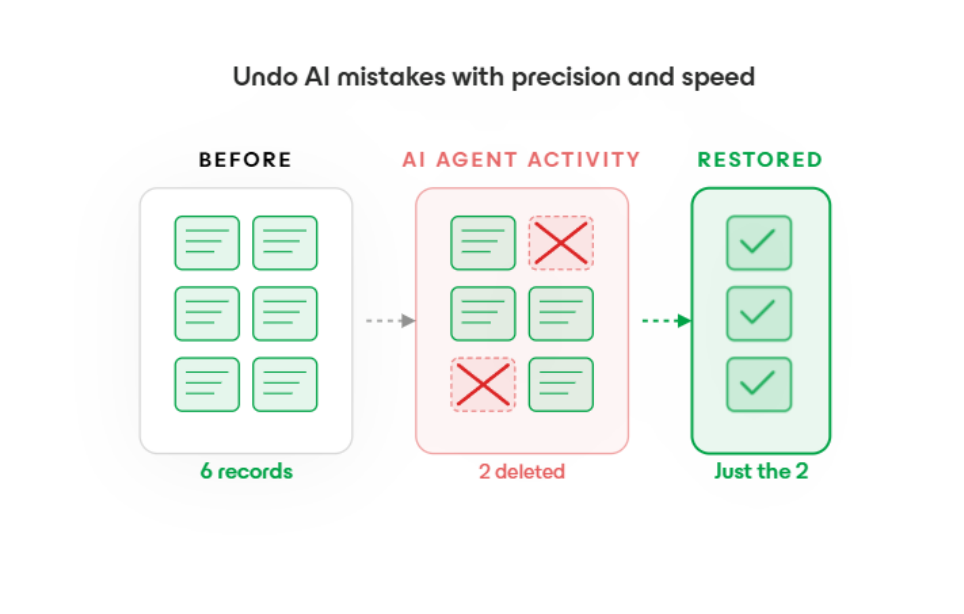
Opérations plus intelligentes. Aucune approximation.Opérations de résilience intelligente

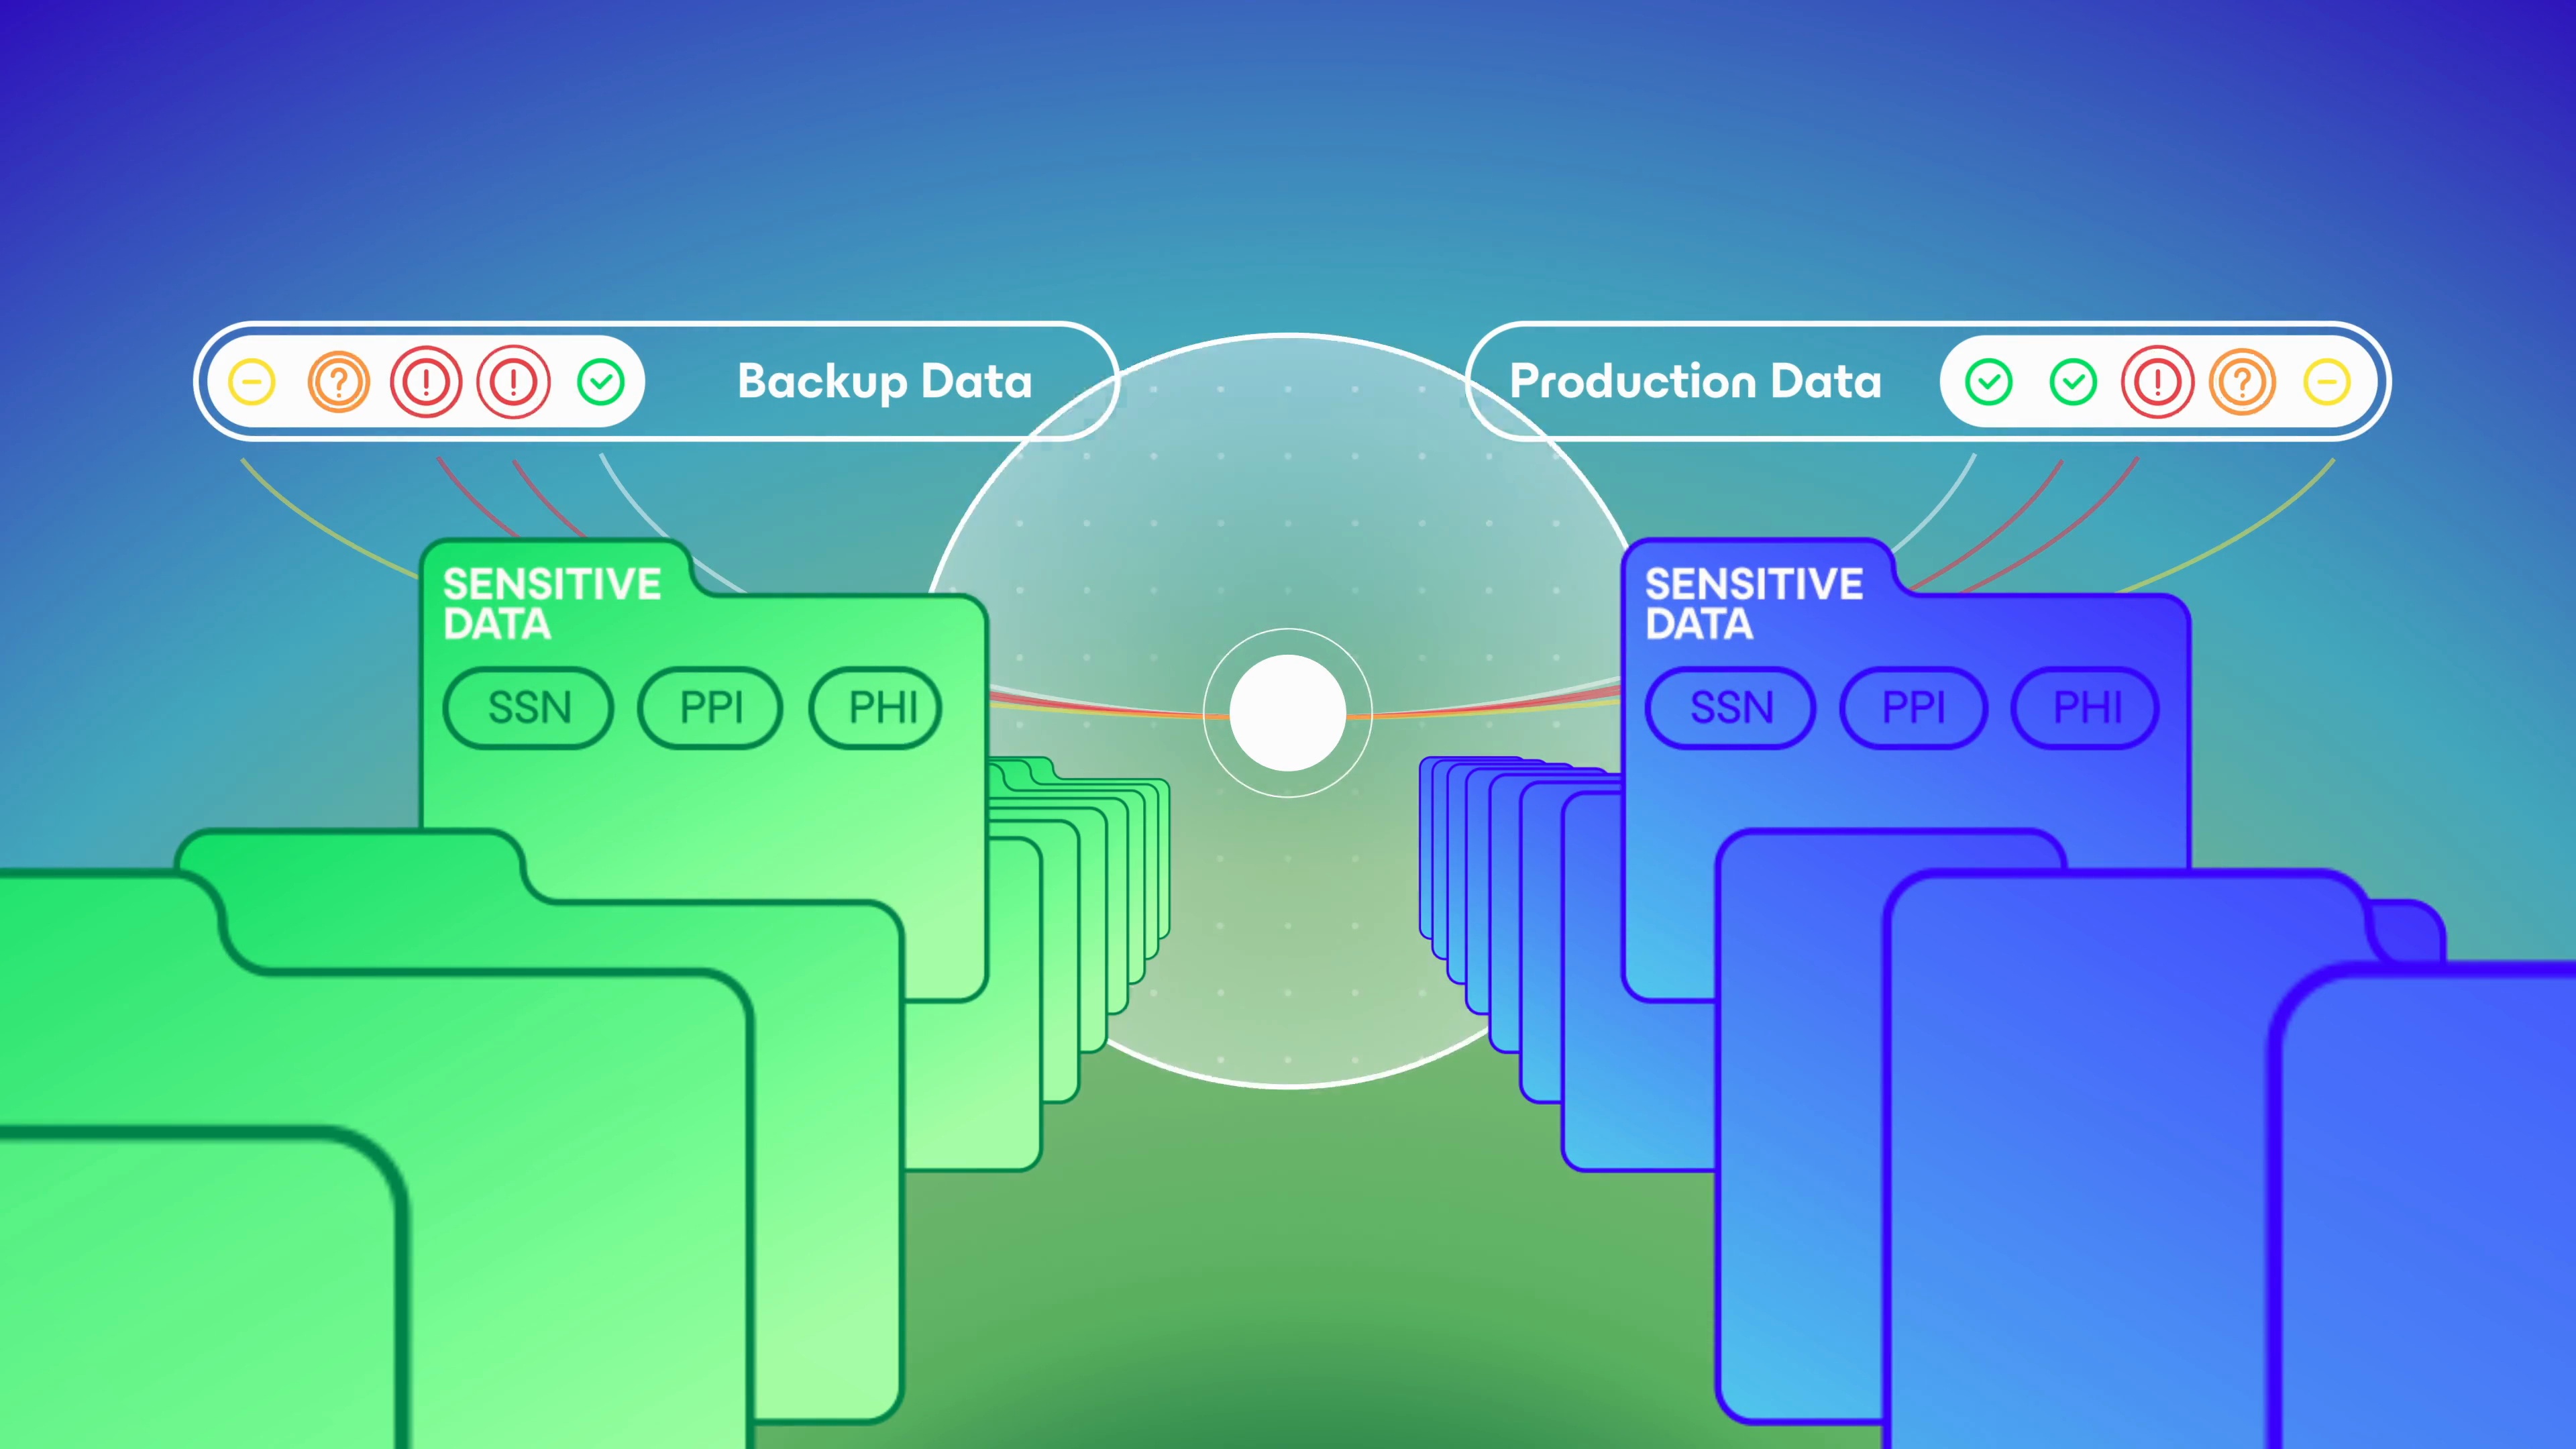
Propulsé par DataAI Command Graph. Découvrez, classez et contextualisez chaque fichier de production et en sauvegarde, puis intervenez. Classez les SLA par sensibilité, repérez les ROT et annulez les modifications pilotées par l’IA.



Sur la feuille de route
Prochainement
-
Sécurité et confiance
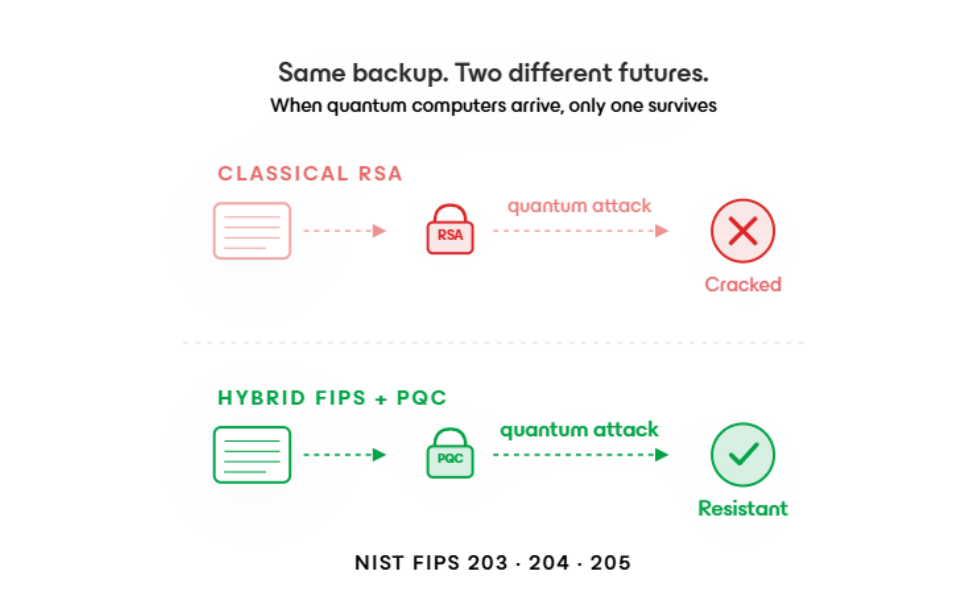
Cryptographie post-quantique
Modèle hybride FIPS + PQC. Algorithmes conformes au NIST pour l’échange de clés, AES certifié FIPS pour les données. Protège contre les attaques de type « récoltez maintenant, déchiffrez plus tard ».
-
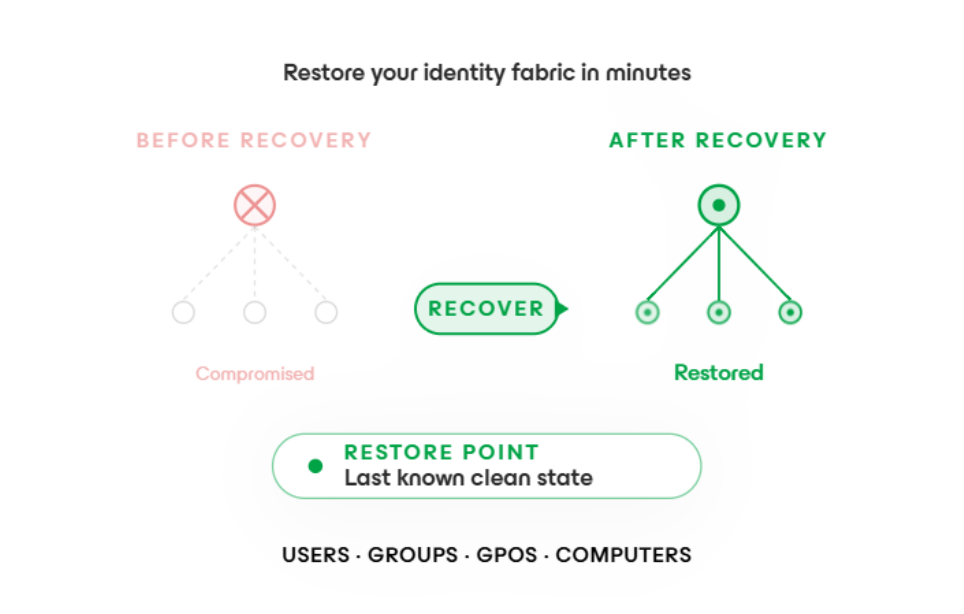
Résilience de l’identité
Assistant de restauration de forêt Active Directory (AD)
Le processus manuel de restauration Active Directory en 40 étapes, réduit à un assistant automatisé. Restaurez une forêt entière en quelques minutes lorsque l'identité est compromise.
-
Protection des workloads
Universal CDP pour Linux
La protection des données en continu avec un RPO quasi nul s’étend aux VM et machines physiques Linux. Même flux de travail basé sur les stratégies que Windows CDP.
-
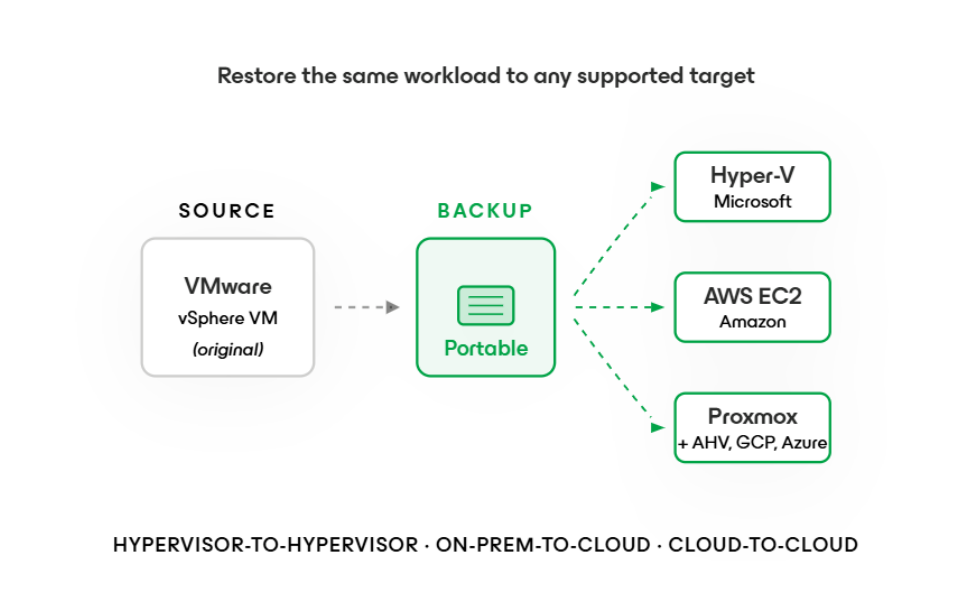
Extension de la prise en charge des hyperviseurs
OpenShift Virtualization, Sangfor & XCP‑ng
Prise en charge complète et native des plug-ins pour les alternatives post-Broadcom. CBT, restauration universelle, détection des logiciels malveillants, Instant Recovery vers VMware et Hyper-V.
-
Économie du stockage
Archivage NAS direct
Référentiel NAS principal directement sur AWS Glacier ou Azure Archive, et pas seulement en tant que niveau de stockage. Même flux de travail, à une fraction du coût pour des partages de fichiers volumineux avec rétention prolongée.
-
Détection des menaces
Détection étendue des logiciels malveillants
Threat Hunter et YARA couvrent désormais les NAS, les données non structurées, l’analyse de fichiers Azure/AWS, les agents Unix et les workloads Sangfor / XCP-ng / Proxmox.